Многофакторная аутентификация: как работает и зачем нужна бизнесу
Сегодня MFA является базовым элементом цифровой защиты, начиная с личных аккаунтов и заканчивая корпоративными порталами. Разберём на примерах, как она устроена и в каких случаях защитит вас.

Логин и пароль — конфиденциальные данные, которые известны только пользователю, но они часто компрометируются при фишинге, утечках баз и переборе. Полученный пароль работает для входа независимо от того, кто именно его ввёл. Чтобы исключить проблему используют MFA (multi-factor authentication). Такая аутентификация добавляет ещё несколько независимых этапов подтверждения: устройство, биометрию или одноразовый код. Каждый из них атакующему приходится добывать отдельно от пароля.
Что считается фактором
MFA объединяет несколько барьеров: цифровой (пароль/PIN-код), физический (токен или смартфон) и поведенческий или биометрический (отпечаток/лицо). Каждый следующий слой защищает там, где первый дал сбой — поэтому даже украденный пароль не делает учётную запись уязвимой.
Такая комбинация даёт более высокий уровень защиты, чем один только пароль, особенно в средах, где безопасность критична: при доступе к финансовым системам, персональным данным или инфраструктуре с повышенными требованиями.
2FA как самый распространённый вид MFA
Проверка занимает секунды: не нужно вводить длинные ключи подтверждения — достаточно получить SMS-код или push-уведомление и подтвердить его вместе с паролем. В этом и причина её популярности: быстро и удобно для рядового пользователя, а по уровню защиты схема не уступает более сложным вариантам с аппаратными ключами или отдельными приложениями. Отсюда и путаница в терминах — 2FA стало тем вариантом MFA, который встречается чаще прочих, а в разговоре эти два термина нередко используют как взаимозаменяемые. В русскоязычной среде это же часто обозначают как «2ФА».
Как это работает
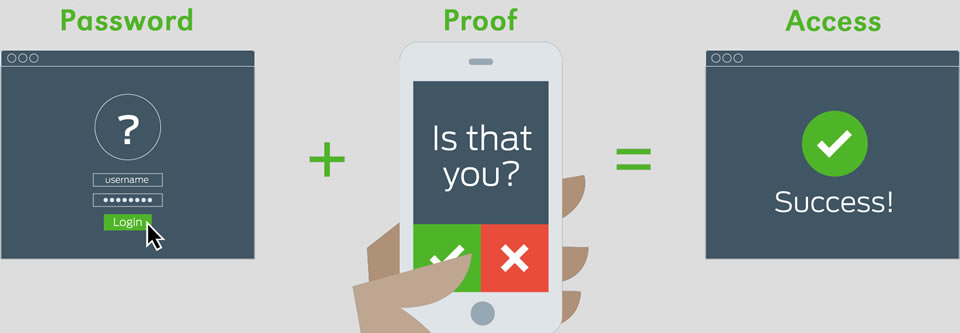
Процесс простой, но при этом надёжный. Пользователь вводит логин и пароль. Затем система запрашивает второй фактор: это может быть одноразовый код из SMS, push-уведомление в приложении, сообщение в мессенджере, биометрическое подтверждение или аппаратный ключ. Доступ открывается только после успешной проверки обоих факторов.
Этот подход усложняет задачу для злоумышленников: даже если пароль украден с помощью фишинга или взлома базы данных, без второго фактора доступ к системе остаётся невозможным. Для удобства многие приложения-аутентификаторы синхронизируют коды между устройствами через защищённое облако при смене телефона или работе с нескольких гаджетов. Но это не означает, что доступ к самому облачному аккаунту аутентификатора не нужно защищать отдельно: если его скомпрометируют, злоумышленник получит доступ ко всем синхронизированным кодам разом.
Зачем это бизнесу
MFA добавляет второй барьер к паролю: если пароль украли при фишинге или утечке базы, для входа потребуется ещё код, аппаратный ключ или другое подтверждение. Проверку в первую очередь включают для удалённого доступа, корпоративной почты, облачных консолей и учётных записей администраторов. Способ подтверждения настраивают по ролям и подключают через SSO, VPN или отдельные приложения.
PCI DSS v4.0.1 напрямую устанавливает требования к MFA для доступа к среде карточных данных. GDPR и 152-ФЗ требуют применять меры защиты персональных данных с учётом рисков обработки. Конкретный набор мер зависит от системы и данных, поэтому MFA становится одним из способов защитить доступ.
Где применяют
MFA широко используется и в корпоративной, и в пользовательской среде. Компании применяют её для доступа к CRM, ERP и корпоративной почте — особенно если сотрудники работают удалённо. Банковские сервисы используют MFA для подтверждения операций и входа в личный кабинет. Разработчики защищают репозитории кода, CI/CD-системы и облачные консоли, снижая риск компрометации ключевой инфраструктуры.
На пользовательском уровне MFA применяется в соцсетях, почтовых сервисах, приложениях для хранения файлов и облачных платформах. Она помогает предотвратить взлом, даже если пароль стал известен злоумышленнику.
У Linx Cloud есть отдельный сервис MFA как услуга для защиты удалённого доступа — подходит для любого типа инфраструктуры, не только для облака Linx.
Итог
Многофакторная аутентификация давно перестала быть инструментом только для крупных корпораций — сегодня это доступная защита для бизнеса любого размера. А для компаний, работающих с платёжными данными, стандарт PCI DSS напрямую требует внедрения MFA. Для остальных это практичный инструмент, который дешевле внедрить заранее, чем восстанавливать инфраструктуру после инцидента.