Обновляйте Google Chrome осторожно. Хакеры все чаще взламывают пользователей через обновление браузеров
Свежее исследование экспертов показывает, что злоумышленники стали все чаще использовать обновление браузеров для взлома пользователей

В последнее время всё чаще используют фальшивые обновления браузеров для распространения вредоносного ПО, такого как BitRAT и Lumma Stealer (также известный как LummaC2).
Эти вирусы маскируются под официальные обновления, что делает их особенно коварными и опасными.
Механизм атаки
Согласно отчету компании eSentire, фальшивые обновления браузеров стали популярным методом для заражения компьютеров пользователей.
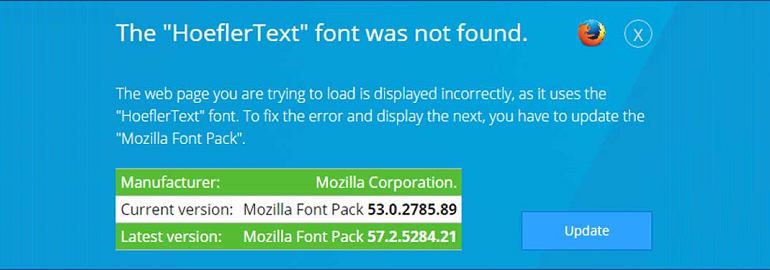
Один из них начинается с посещения зараженного веб-сайта, который перенаправляет пользователя на поддельную страницу обновления браузера.
Эта страница, как правило, предлагает загрузить ZIP-архив, содержащий вредоносное ПО.
Пример атаки
На поддельной странице обновления браузера (например, chatgpt-app[.]cloud) пользователь видит ссылку на скачивание файла Update.zip.
Этот файл, размещенный на Discord, автоматически загружается на устройство пользователя. В архиве содержится JavaScript-файл (Update.js), который запускает выполнение PowerShell-скриптов, загружающих дополнительные полезные нагрузки с удаленного сервера в виде файлов PNG.
Распространение через Discord
Анализ компании Bitdefender выявил более 50 000 опасных ссылок в Discord, которые распространяли вредоносное ПО, фишинг-кампании и спам только за последние шесть месяцев.
Вредоносные программы
- BitRAT: Многофункциональный троян удаленного доступа, позволяющий атакующим собирать данные, добывать криптовалюту, загружать дополнительные бинарные файлы и удаленно управлять зараженными устройствами.
- Lumma Stealer: Доступен за $250-1000 в месяц и может захватывать информацию из веб-браузеров, криптокошельков и других источников.
Постоянство и загрузчик
PowerShell-скрипты обеспечивают постоянство вредоносного ПО на устройстве и запускают загрузчик на базе .NET, который используется для выполнения конечного этапа вредоносной программы. Загрузчик рекламируется как «сервис доставки вредоносного ПО», что позволяет распространять как BitRAT, так и Lumma Stealer.
Рекомендации по безопасности
Специалисты по кибербезопасности рекомендуют пользователям:
- Проверять подлинность уведомлений об обновлениях.
- Скачивать апдейты только из доверенных источников.
- Быть внимательными к подозрительным ссылкам и сообщениям.
Становились ли вы жертвой столь экзотического взлома?
Да, было дело. И смешно, и грустно
Нет. Ни один апдейт браузера не ломал мой ПК